Un audit d’intelligence artificielle sert à décider où investir, quels usages encadrer et quels systèmes corriger. Il doit déboucher sur des priorités argumentées, des gains vérifiables et un plan d’action. Avant de demander un devis, une distinction est essentielle : cherchez-vous des opportunités pour votre entreprise ou une évaluation de la fiabilité d’un système déjà utilisé ?
Définir le bon périmètre avant de choisir un prestataire
L’audit IA désigne plusieurs missions complémentaires. Les confondre conduit à comparer des devis qui ne couvrent ni les mêmes investigations ni les mêmes responsabilités. Un diagnostic fondé sur des entretiens ne remplace pas des tests techniques, et une formation ne constitue pas un audit.
| Périmètre | Question centrale | Résultat attendu |
|---|---|---|
| Potentiel et processus | Où l’IA peut-elle améliorer le travail ? | Cas d’usage priorisés et gains estimés |
| Maturité | L’organisation est-elle prête ? | Diagnostic des compétences, données et responsabilités |
| Technique | Le système fonctionne-t-il de manière fiable ? | Tests, limites et corrections documentés |
| Conformité | Quelles exigences s’appliquent et sont-elles respectées ? | Écarts, preuves et mesures correctives |
Une PME peut commencer par quelques processus coûteux ou répétitifs. Une organisation utilisant déjà un outil de recrutement ou un agent connecté à ses applications devra aussi examiner les risques et les décisions concernées. Le périmètre doit suivre l’usage réel, pas seulement la technologie.
L’audit interne augmenté désigne autre chose : l’utilisation de l’IA par les auditeurs. L’IA générative peut faciliter la synthèse documentaire, tandis que le machine learning peut aider à repérer des transactions atypiques. Dans les deux cas, l’expertise humaine reste nécessaire pour interpréter les résultats et étayer les conclusions.
Partir du travail réel pour sélectionner les investissements
Observer les tâches et leurs dépendances
La mission commence par un cadrage avec le sponsor, les responsables métiers, la DSI et, selon les enjeux, les équipes data, sécurité et conformité. Des entretiens individuels permettent ensuite de comprendre les tâches répétitives, les exceptions, les volumes et les contrôles existants. Finance, service client, RH ou juridique : le meilleur point de départ est un problème observable, pas un département choisi par défaut.
Regardez chaque processus comme un canal : accélérer un tronçon ne fluidifie pas nécessairement toute la circulation. Si l’IA prépare instantanément une réponse mais que sa validation reste bloquée dans une file d’attente, le délai client change peu. L’audit doit donc mesurer les temps de passage entre équipes, les reprises et les points d’engorgement, plutôt que le seul temps de génération.
Comparer impact, complexité et risque
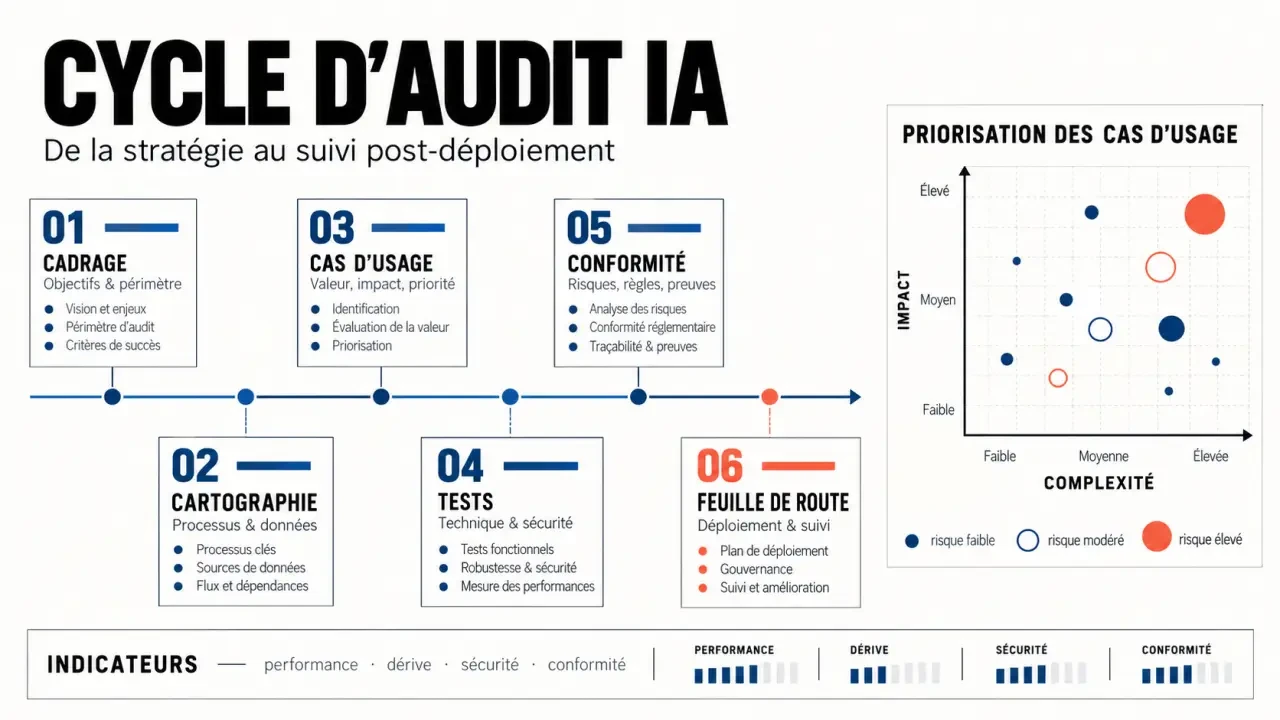
Chaque cas d’usage doit être décrit avec son bénéficiaire, ses données, son responsable et son indicateur de réussite. Une matrice de priorisation peut ensuite croiser trois dimensions :
- Impact : temps réellement économisé, qualité améliorée, erreurs évitées ou capacité supplémentaire.
- Complexité : accès aux données, intégration, compétences, maintenance et dépendances.
- Risque : confidentialité, effets d’une erreur, biais, autonomie et réversibilité.
Pour estimer le retour sur investissement, valorisez le temps net gagné après relecture et correction, puis retranchez les coûts de licence, d’intégration, de formation et de maintenance. Un gain de temps ne devient pas automatiquement une économie budgétaire : précisez comment la capacité libérée sera utilisée.
Comparez d’abord les solutions proportionnées au besoin. Un outil généraliste peut assister la rédaction ; une solution no-code ou low-code peut relier des applications ; un développement sur mesure peut répondre à des exigences spécifiques. L’augmentation et l’automatisation décrivent le rôle de l’IA ; le sur-mesure décrit un choix de réalisation. Ces catégories ne sont donc pas exclusives.
Tester le système complet, pas seulement ses réponses
Données, modèles et sécurité
Un système d’IA associe données, modèle, règles, outils, orchestration et décision métier. L’audit examine la qualité, la complétude et la représentativité des données, ainsi que les variables pouvant servir de proxys à des caractéristiques sensibles. Pour une solution externe, il faut identifier les informations accessibles et documenter les limites de vérification.
Les sorties sont testées contre une base de référence maîtrisée et rejouable. Selon l’usage, les contrôles portent sur la performance, les hallucinations, les refus, les biais, l’explicabilité et la robustesse face à des entrées inhabituelles. Une moyenne satisfaisante ne suffit pas si certaines erreurs ont des conséquences importantes.
La sécurité couvre également les droits d’accès, les documents confidentiels, la conservation des échanges, l’hébergement et les transferts de données. Pour un agent capable d’agir, vérifiez ses permissions, les validations avant exécution et les possibilités d’arrêt. Une réponse correcte ne garantit pas qu’une action soit autorisée.
Supervision humaine et exigences réglementaires
La supervision doit être concrète : qui contrôle, avec quelles informations, dans quel délai et avec quelle capacité de refus ? Une validation systématique sans temps de vérification peut devenir une simple formalité. Les tests doivent aussi vérifier le traitement des exceptions et l’escalade vers un responsable.
L’analyse réglementaire commence par la qualification du système, de sa finalité et du rôle de l’entreprise au regard de l’AI Act. L’article 14 concerne notamment le contrôle humain des systèmes à haut risque. Les obligations applicables doivent être reliées à des contrôles précis, sans présenter un audit généraliste comme une certification automatique de conformité.
Exiger des livrables utilisables après la restitution
Un rapport utile permet de comprendre chaque recommandation, de retrouver les éléments qui la fondent et d’attribuer sa mise en œuvre. Il doit distinguer les faits vérifiés, les hypothèses et les points non testés.
- Une cartographie des usages, systèmes, données et responsables.
- Une matrice de priorisation avec hypothèses de gains et prérequis.
- Un registre des risques et des mesures correctives.
- Un dossier de preuve : versions, protocoles, résultats, métriques et décisions.
- Une feuille de route avec responsables, dépendances et critères de validation.
Des modèles de prompts et un plan de formation par métier peuvent compléter ces livrables. Ils ne remplacent toutefois ni les règles d’usage ni les contrôles. Un dossier de preuve facilite la justification des décisions ; sa seule existence ne garantit pas sa valeur juridique.
Après restitution, lancez un pilote sur un périmètre maîtrisé. Comparez qualité, délais, corrections et adoption avec la situation initiale. Prévoyez ensuite une surveillance des incidents, de la dérive des données et des changements de modèle, avec des conditions explicites de réévaluation.
Comparer les devis sur les travaux prévus, pas sur la promesse
La durée dépend du nombre de métiers, de systèmes et de tests. Mister IA annonce un audit complet entre 4 et 6 semaines et une feuille de route de 12 à 24 mois : ce sont des repères propres à cette offre, pas une durée universelle. L’accès aux données et la disponibilité des équipes peuvent modifier le calendrier.
Sans périmètre défini, annoncer un tarif serait trompeur. Demandez un devis séparant cadrage, entretiens, analyses techniques, restitution et accompagnement. Faites préciser les exclusions, les frais d’outillage, les engagements de confidentialité et les conditions de réutilisation des documents.
Vérifiez enfin les compétences métier, techniques et réglementaires mobilisées, ainsi que l’indépendance du prestataire vis-à-vis des solutions recommandées. Pour préparer un échange de cadrage, réunissez vos processus prioritaires, outils existants, objectifs et contraintes. Le bon audit doit vous permettre de décider quoi lancer, quoi sécuriser et quoi ne pas faire.
- Audit d’intelligence artificielle : des cas d’usage rentables aux risques à maîtriser - 28 octobre 2026
- Cabinet conseil international : le réseau mondial ne suffit pas, l’exécution locale fait la différence - 27 octobre 2026
- Tarif d’un coach business certifié : ce que le prix doit réellement inclure - 26 octobre 2026
Articles qui pourraient vous intéresser :
 Convention collective 66 PDF : le lien officiel, l’IDCC 413 et les vérifications à faire
 Carte cadeau salarié : 200 € en 2026 et 3 règles URSSAF à respecter
 4 à 6 mois avant le départ : les étapes à préparer pour travailler à l’étranger
 Clarifier le besoin avant de choisir un coach, la base d’un accompagnement des dirigeants efficace