Une reconversion en cybersécurité est possible sans diplôme informatique, mais pas sans apprentissage ciblé. La bonne porte d’entrée dépend de votre expérience : administration informatique, analyse des risques, conformité ou sensibilisation. Avant de choisir une formation, identifiez un premier poste réaliste, les compétences qui vous manquent et les conditions de travail que vous acceptez.
Partir de votre expérience plutôt que repartir de zéro
La cybersécurité ne consiste pas uniquement à chercher des failles. Elle associe protection des systèmes, détection des incidents, organisation de la sécurité et accompagnement des utilisateurs. Un profil juridique peut valoriser sa lecture des obligations réglementaires ; une personne issue de la qualité, sa maîtrise des procédures ; un commercial, sa capacité à expliquer un risque et convaincre.
Testez vos repères sur la reconversion en cybersécurité
Répondez aux six questions, puis validez pour découvrir votre score et les corrections.
À noter : le texte de l’article n’étant pas joint à la demande, ce quiz s’appuie sur des repères généraux correspondant aux thèmes indiqués. Les explications ne peuvent donc pas citer précisément l’article.
Les parcours non informatiques existent : 21 % des nouveaux entrants provenaient notamment du juridique, de l’audit, de l’administratif, de la qualité, du marketing ou de la vente. Toutefois, environ la moitié venaient de l’informatique. L’ouverture du secteur ne signifie donc pas l’absence de prérequis.
À 40 ou 50 ans, l’enjeu est surtout de construire une transition compatible avec vos contraintes financières et personnelles. Près de 30 % des nouveaux entrants avaient 40 ans ou plus. Votre expérience peut devenir un avantage si vous la reliez à une mission précise, plutôt que de présenter votre candidature comme celle d’un débutant sans acquis.
Pensez votre parcours comme une rampe d’accès : sa pente dépend du point de départ. Passer du support informatique à l’administration sécurisée, puis à la détection, peut être plus solide que viser directement le pentest. De même, rejoindre un projet de conformité dans votre secteur actuel permet d’apprendre la sécurité tout en conservant votre connaissance des processus métier. Ce poste intermédiaire n’est pas un détour : il réduit la hauteur de la première marche.
Choisir un premier métier en regardant ses vraies exigences
Comparez les missions quotidiennes avant les intitulés. Aimer résoudre des énigmes ne suffit pas pour devenir pentester ; apprécier les procédures ne dispense pas un consultant en gouvernance, risque et conformité, ou GRC, de comprendre les systèmes qu’il évalue.
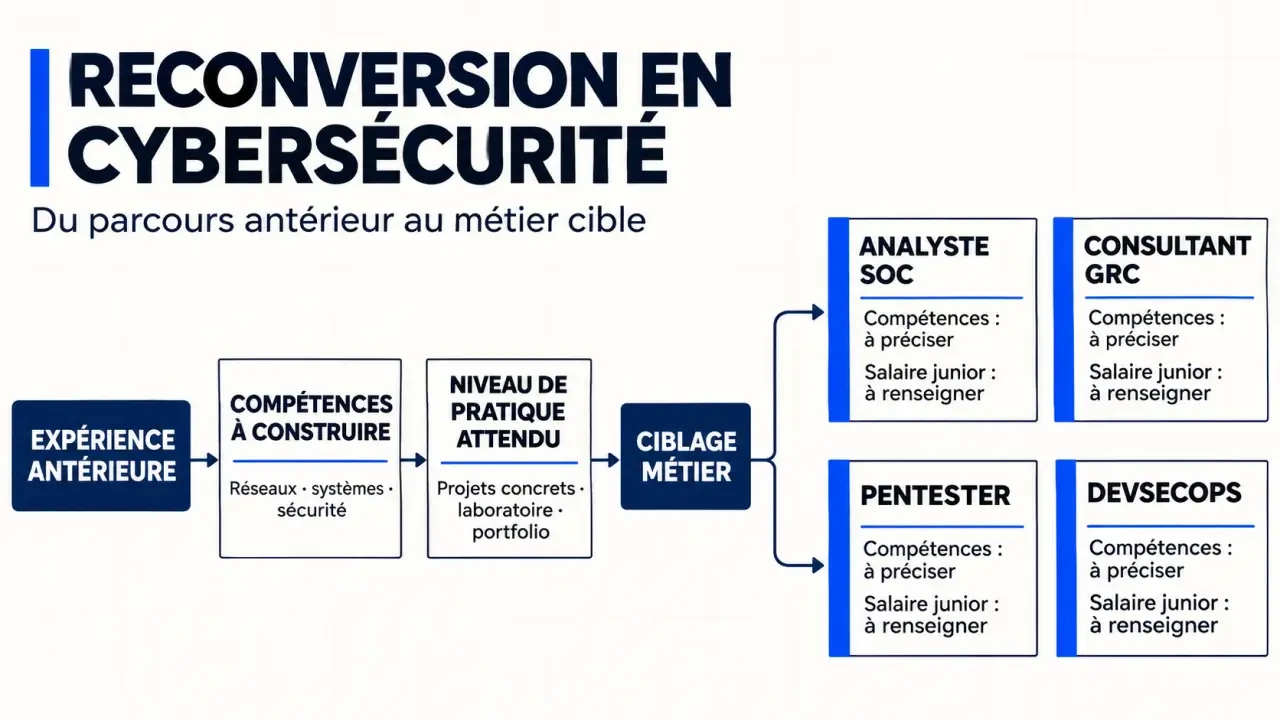
| Métier cible | Travail quotidien | Prérequis à construire | Salaire brut annuel indicatif |
|---|---|---|---|
| Analyste SOC junior | Trier les alertes, examiner les journaux, transmettre les incidents | Réseaux, systèmes, analyse de traces | 35 000 à 42 000 € |
| Consultant GRC junior | Évaluer les risques, documenter les contrôles, accompagner la conformité | Analyse, rédaction, culture informatique et organisationnelle | 45 000 à 55 000 € |
| Pentester débutant | Tester des systèmes autorisés et rédiger des recommandations | Réseaux, Linux, sécurité web, scripts et pratique approfondie | 42 000 à 50 000 € |
| DevSecOps junior | Intégrer des contrôles de sécurité aux développements et déploiements | Développement, automatisation et infrastructures | 45 000 à 52 000 € |
Ces fourchettes sont des repères, pas des salaires garantis après formation. Région, expérience antérieure, taille de l’employeur et contenu du poste comptent fortement. Un poste dit « junior » en DevSecOps peut notamment supposer une expérience préalable en développement.
Les fonctions de RSSI ou d’architecte sécurité constituent généralement des objectifs d’évolution, pas des débouchés immédiats. Les postes GRC et sensibilisation peuvent demander peu de programmation, mais jamais une absence totale de culture technique. En SOC, renseignez-vous sur les horaires décalés ; ailleurs, sur les astreintes, déplacements et responsabilités en cas d’incident.
Vérifier les compétences et la formation avant de s’inscrire
Construire un socle que vous pouvez démontrer
Pour une voie technique, travaillez les réseaux, Windows et Linux, les droits d’accès, les pare-feu et la lecture de journaux. Ajoutez progressivement des scripts, puis les bases du cloud. Pour la GRC, privilégiez la gestion des risques, les politiques de sécurité et la compréhension des obligations applicables. Dans tous les cas, rigueur, pédagogie, travail en équipe et lecture de documentation technique en anglais sont précieux.
Testez votre intérêt avec une réalisation simple : analyser des tentatives de connexion dans un laboratoire personnel, documenter une configuration sécurisée ou rédiger une analyse de risques fictive. Expliquez votre méthode, vos limites et les corrections proposées. Ne testez jamais un système sans autorisation explicite.
Comparer les parcours sur leur contenu réel
Un cursus diplômant apporte une progression structurée ; une formation continue cible une évolution professionnelle ; un bootcamp concentre les apprentissages ; l’alternance les relie au terrain. Une formation courte peut convenir à une spécialisation proche de vos acquis. Elle ne transforme pas automatiquement un débutant complet en professionnel autonome.
Consultez les répertoires de l’ANSSI pour les formations labellisées SecNumEdu et SecNumEdu FC, respectivement orientées vers la formation initiale et continue. Vérifiez séparément l’éventuel enregistrement de la certification au RNCP auprès de France Compétences. Un label, une certification professionnelle et un diplôme ne désignent pas la même chose.
- Demandez les prérequis et un positionnement avant admission.
- Examinez les heures de pratique encadrée et les modalités d’évaluation.
- Vérifiez les métiers réellement obtenus par les diplômés et les modalités de calcul du taux d’insertion.
- Clarifiez l’aide à la recherche d’alternance, sans la confondre avec une place garantie.
Côté certifications, CompTIA Security+ couvre des fondamentaux ; CEH aborde le hacking éthique ; OSCP vise une pratique offensive exigeante. CISSP et CISA s’inscrivent davantage dans une logique d’expérience en sécurité ou en audit. Vérifiez leurs conditions d’obtention : réussir un examen ne suffit pas toujours à détenir pleinement la certification.
Financer la transition sans oublier le coût de la vie
Avant tout engagement, sollicitez le conseil en évolution professionnelle, un accompagnement gratuit pour clarifier le projet et les dispositifs mobilisables. Un bilan de positionnement mesure les écarts de compétences ; une VAE peut reconnaître une expérience pertinente, mais ne remplace pas l’apprentissage d’un domaine entièrement nouveau.
- CPF : vérifiez l’éligibilité exacte de la formation et le reste à payer.
- Projet de transition professionnelle : examinez avec Transitions Pro les conditions de financement et de maintien de rémunération.
- France Travail et Région : faites étudier les aides possibles avant l’inscription ; leur attribution n’est pas automatique.
- Alternance : contrôlez les conditions d’accès au contrat envisagé et anticipez la recherche d’employeur.
- Employeur actuel : explorez une mobilité interne ou une formation financée dans le cadre du développement des compétences.
Calculez le budget global : frais pédagogiques, examens, matériel, déplacements et éventuelle baisse de revenus. Demandez un devis détaillé et une confirmation écrite des financements. Une formation abordable devient risquée si elle impose une interruption de revenu que vous ne pouvez pas absorber.
Transformer la formation en candidature crédible
Les débouchés existent dans les ESN, cabinets de conseil, banques, assurances, industries et administrations. Les cadres NIS2 et DORA renforcent notamment les besoins de gestion des risques et de résilience. Cela ne garantit pourtant ni un recrutement immédiat ni un poste entièrement à distance pour un débutant.
Avant de vous former, analysez les offres de votre zone géographique : compétences récurrentes, expérience demandée, diplômes et contraintes. Certains recrutements dans la Défense ou les services publics comportent des conditions particulières à vérifier. Choisissez ensuite une formation qui répond aux exigences observées, plutôt qu’à une promesse générale d’employabilité.
- Validez une cible : échangez avec des professionnels sur leurs missions réelles.
- Produisez des preuves : préparez quelques travaux documentés, sans données confidentielles.
- Cherchez du terrain : privilégiez alternance, stage encadré ou mobilité interne lorsque cela est possible.
- Adaptez votre candidature : reliez chaque compétence antérieure à un besoin du poste.
Votre meilleur argument n’est pas d’avoir « tout appris » en cybersécurité. C’est de savoir expliquer ce que vous maîtrisez déjà, ce que vous avez pratiqué et les situations dans lesquelles vous avez encore besoin d’encadrement.
- Cadre commercial : développer les ventes sans perdre de vue les équipes et les contrats - 10 novembre 2026
- Reconversion cybersécurité : choisir un métier accessible, pas une promesse de salaire - 9 novembre 2026
- Salaire tourneur-fraiseur : le brut ne dit pas tout, l’autonomie fait la différence - 8 novembre 2026
Articles qui pourraient vous intéresser :
 Conseillère en insertion : 3 profils de carrière et les clés pour réussir sa reconversion
 Télétravail freelance : 5 plateformes pour décrocher vos missions à distance
 Quels métiers se font en télétravail ? Digital, support, création
 Conseiller prévention : missions de terrain, statuts et différences avec l’assistant prévention